Mitarbeitende nutzen im Arbeitsalltag oft mehrere Anwendungen. Sich für jede ein eigenes Passwort zu merken, ist umständlich und kann zusätzliche Sicherheitsrisiken mit sich bringen. Single Sign-On bietet einen einfacheren und besser kontrollierten Zugang zu Flexwhere.
Was ist Single Sign-On?
Mit Single Sign-On, kurz SSO, greifen Mitarbeitende mit dem von ihrer Organisation verwalteten Konto auf mehrere Anwendungen zu. Statt ein separates Flexwhere-Passwort anzulegen, melden sie sich mit ihrem bestehenden Microsoft- oder Google-Konto an. Die Authentifizierung übernimmt der Identitätsanbieter der Organisation. Dadurch gelten die bestehenden Zugriffs- und Sicherheitsrichtlinien auch bei der Anmeldung in Flexwhere.
Wie funktioniert SSO in Flexwhere?
SSO mit Microsoft und Google steht in Flexwhere als Anmeldemethode zur Verfügung. Organisationen können SSO außerdem für alle Nutzer in ihrem Workspace verpflichtend machen.
Wenn verpflichtendes SSO aktiviert ist:
-
Können sich Mitarbeitende nur über den von ihrer Organisation gewählten Identitätsanbieter anmelden.
-
Ist die Anmeldung mit E-Mail-Adresse und Flexwhere-Passwort nicht mehr möglich.
-
Können Mitarbeitende kein separates Flexwhere-Passwort erstellen, ändern oder zurücksetzen.
-
Müssen neue Nutzer von einem Administrator zum Workspace hinzugefügt werden, bevor sie sich anmelden können.
Bereits angemeldete Nutzer werden nicht unterbrochen. Die Vorgabe gilt, sobald sie sich erneut anmelden müssen.
Welche Vorteile bietet verpflichtendes SSO?
SSO als Option anzubieten, macht die Anmeldung bequemer. SSO verpflichtend zu machen, gibt der Organisation mehr Kontrolle über den Zugriff.
Weniger Passwörter zu verwalten
Mitarbeitende brauchen kein zusätzliches Passwort speziell für Flexwhere. Das vereinfacht die Anmeldung und verringert die Zahl der Passwörter, die sie sich merken müssen.
Zentrale Kontrolle über den Zugriff
Die Authentifizierung der Nutzer wird über die bestehende Microsoft- oder Google-Umgebung der Organisation verwaltet. Verlässt jemand die Organisation oder ändern sich die Zugriffsrechte eines Kontos, lässt sich das über denselben Identitätsanbieter regeln.
Eine kleinere Angriffsfläche
Ohne passwortbasierte Anmeldung gibt es eine Anmeldemethode weniger, die angegriffen werden kann. Außerdem wird sichergestellt, dass die bestehenden Authentifizierungsrichtlinien der Organisation greifen.
Weniger Verwirrung bei Mitarbeitenden
Werden mehrere Anmeldeoptionen angezeigt, wissen Mitarbeitende oft nicht, welches Konto sie verwenden sollen. Jemand versucht zum Beispiel, sich mit einem privaten Google-Konto anzumelden, obwohl die Organisation den Zugriff über Microsoft verwaltet. Mit verpflichtendem SSO gibt es für alle einen klaren Weg zu Flexwhere.
Welche Optionen können Administratoren wählen?
Administratoren können Require SSO in den Organisationseinstellungen des Flexwhere Control Centre aktivieren. Anschließend wählen sie den Identitätsanbieter, den ihre Organisation nutzt:
-
Mit Microsoft anmelden
-
Mit Google anmelden
Nur die gewählte Option steht den Nutzern zur Verfügung. So wird verhindert, dass sich Mitarbeitende mit einem Konto anmelden, das nicht mit ihrem Flexwhere-Workspace verbunden ist.
Bevor Administratoren die Einstellung aktivieren, sollten sie sicherstellen, dass alle Mitarbeitenden ein Konto beim gewählten Anbieter haben und zum Flexwhere-Workspace hinzugefügt wurden.
Wie sieht verpflichtendes SSO für Nutzer aus?
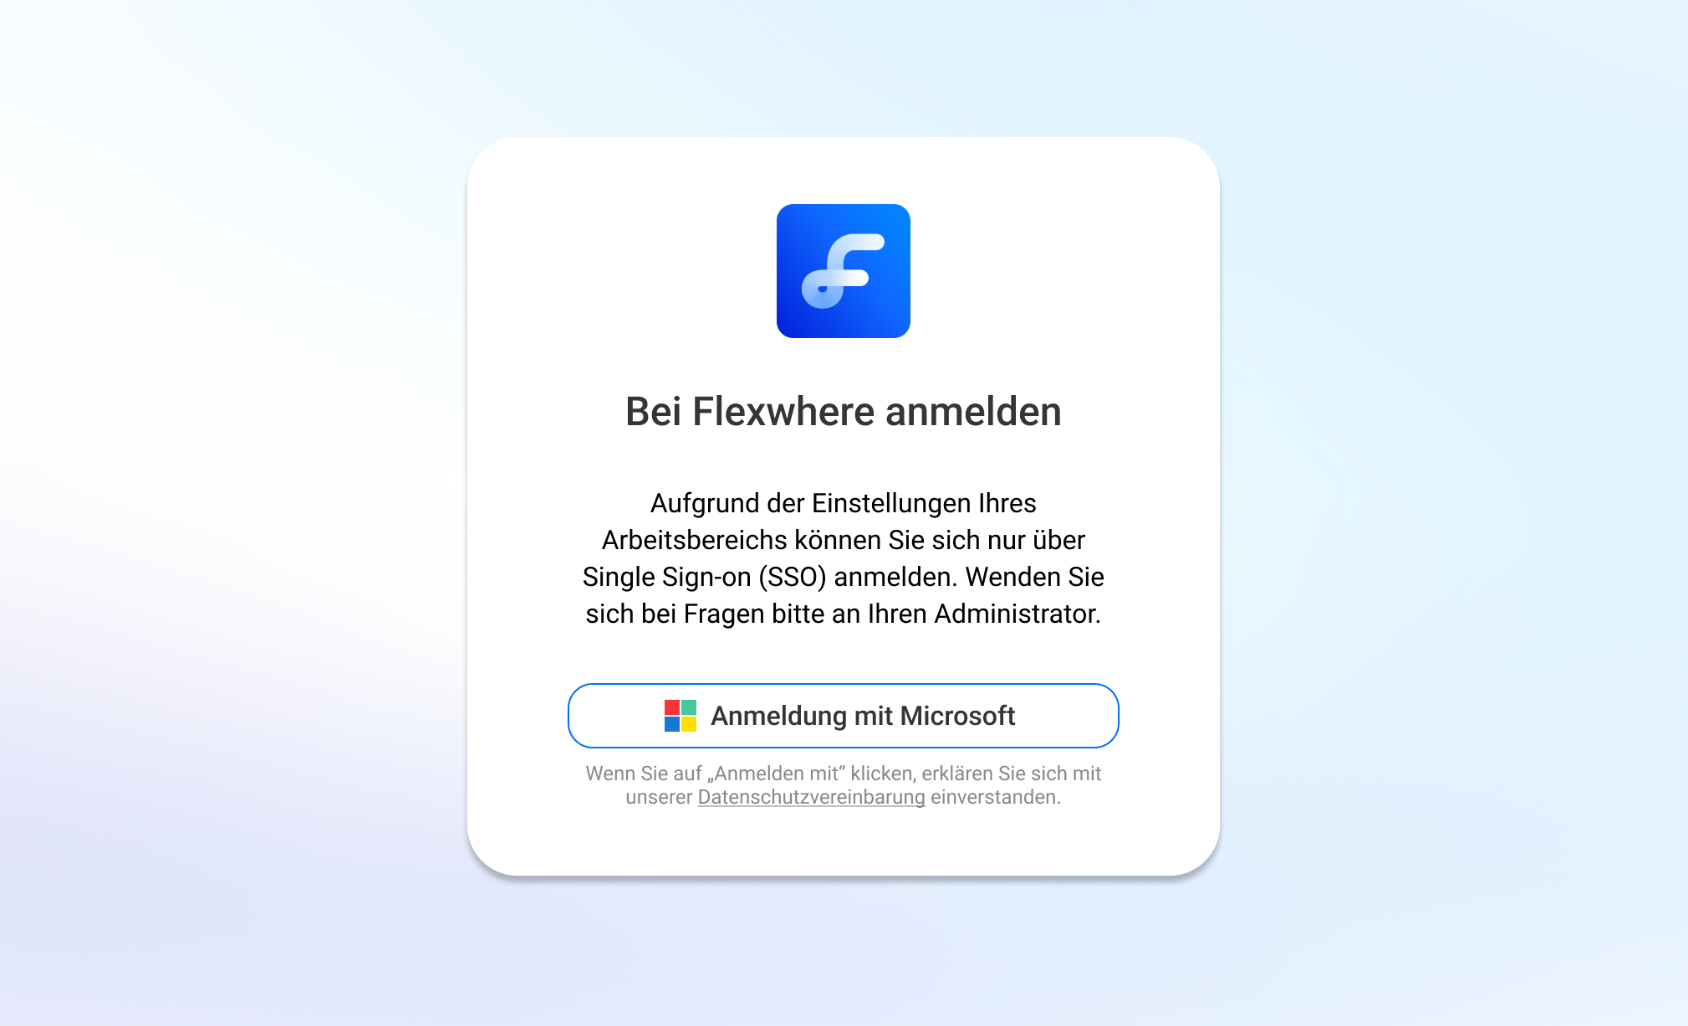
Für Mitarbeitende bleibt die Anmeldung einfach. Sie wählen die von ihrer Organisation festgelegte Microsoft- oder Google-Option und melden sich mit ihrem bestehenden Arbeitskonto an.
Die Option, sich mit einem Flexwhere-Passwort anzumelden, sehen sie nicht mehr. Wurde ihr Konto noch nicht zum Workspace hinzugefügt, bittet Flexwhere sie, sich an ihren Administrator zu wenden.
So haben Mitarbeitende einen klaren Anmeldeweg, während die Organisation mehr Kontrolle darüber erhält, wer auf Flexwhere zugreifen kann.